ZX PLATFORM · HYPER SANDBOX

未知の脅威を
ひとつの統合プラットフォームで
精密に検知します。

今お使いのセキュリティ機器はそのままに、未知の脅威を分析するエンジンだけを加えてください。
メール・ネットワーク・ネットワーク間連携・エンドポイントのどこにでも組み込めます。

会員登録なしで無料・脅威分析と無害化(CDR)の両方・原本は処理後に自動削除

0.27秒ファイルあたりの平均分析時間KBeT V&V 試験認証・他社平均 60秒
99%最新マルウェアの検知率MalwareBazaar 2022年以降の最新サンプル 25万件
100万件1日あたりの処理量8コアサーバー1台基準・他社平均 4万件
ZX PLATFORM

4つの区間を
ひとつの画面で見守ります

メール・ネットワーク・ネットワーク間連携・エンドポイントから入ってくるファイルを、ひとつの分析エンジンがまとめて検査します。
未知の脅威は見つけ次第すぐに隔離します。

  • 脅威を検知
  • 隔離完了
画面内の脅威名は例です。
メール
ネットワーク
ネットワーク間連携
エンドポイント
ZX PLATFORM · CAPABILITIES

ひとつのハイパーサンドボックスの上に築いた
ZX PLATFORM の機能

LAYER 03導入・運用
  • WEB CONSOLE・ダッシュボード・レポート・ポリシー
  • オンプレミス・クラウド・冗長化
  • ZX CORE SDK · API · OEM
  • クラウド PoC
  • U100 – U5000+
LAYER 02分析・無害化・遮断
  • 事前フィルター・レピュテーション・URL・YARA
  • AI 危険度判定
  • MITRE ATT&CK マッピング
  • ZX CDR 精密無害化
  • 実行前検知
LAYER 01セキュリティ区間の統合分析
  • メール
  • ネットワーク
  • ネットワーク間連携
  • エンドポイント
  • ランサムウェア遮断・復旧
  • IOC・判定根拠レポート
  • 評価用API 30日
  • 監査ログ・検疫
既存のセキュリティ機器はそのままメールセキュリティNGFW · UTMネットワーク間連携ソリューション
SECURITY OPERATIONS INTEGRATION
監視体制とすぐに接続SOARSIEMEPP · EDR
ZX PLATFORM
MAIL TRANSFER AGENT

MTA 連携

メールサーバーの前段に MTA として連携します。メールボックスに届く前に、添付・圧縮ファイル・本文 URL をハイパーサンドボックスで判定します。残った脅威は CDR で除去し、悪性メールは遮断・隔離します。

  • 1次ハイパーサンドボックス → 2次 CDR 無害化で、到着前に2回検証
  • スパム遮断 API との連携にも対応
  • 既存のメールセキュリティ機器はそのままに、分析レイヤーだけを追加
  • 1秒未満の処理でメール受信の遅延なし
ドロップするとすぐに始まります
結果の例
危険 10取引明細書_1007.xls0.52秒
正常 0議事録_第2四半期.hwp0.21秒
無害化済み見積書_1016_safe.docx受け取る ↓
サンプル分析結果を見る →
40万+1日に新たに作られる未確認の悪性ファイル(AV-TEST データに基づく)91%メールから始まった、成功したサイバー攻撃(米国 CISA)
COMPETITIVE ANALYSIS

分析の深さと速さを両立しました

競合ポジショニングマップ・分析の深さ × 処理速度

Joe SandboxJoe SecurityJoe Sandbox複数の OS で実行して確かめる深層分析サンドボックス分析の深さ 高 · 処理速度 低VM-RayVMRayVMRay Analyzerハイパーバイザーベースの動的分析サンドボックス分析の深さ 高 · 処理速度 低Trellix MVXTrellix(旧 FireEye)Multi-Vector Execution エンジンネットワーク・メール機器に組み込まれた仮想実行分析エンジン分析の深さ 高 · 処理速度 低Advanced WildFirePalo Alto NetworksAdvanced WildFireファイアウォールと連携するクラウド型マルウェア分析サービス分析の深さ 高 · 処理速度 中ANY.RUNANY.RUNANY.RUN Interactive Sandboxアナリストが直接操作する対話型オンラインサンドボックス分析の深さ 中 · 処理速度 低Check Point TECheck Point SoftwareThreat Emulationゲートウェイ・クラウドの脅威エミュレーション(サンドボックス)分析の深さ 中 · 処理速度 中RF TriageRecorded FutureRecorded Future Triage大量のサンプルをすばやく分類するクラウドサンドボックス分析の深さ 中 · 処理速度 高OPSWAT AetherOPSWATMetaDefender Aetherエミュレーションベースの適応型サンドボックス分析の深さ 低 · 処理速度 高FortiSandbox 5.0FortinetFortiSandbox 5.0Fortinet のセキュリティ機器と連携するサンドボックス分析の深さ 低 · 処理速度 中Zscaler SandboxZscalerZscaler Cloud Sandboxクラウドセキュリティサービス内のインラインサンドボックス分析の深さ 低 · 処理速度 高ZX CORE™HYPER SANDBOXAKDANZX CORE™ HYPER SANDBOX独自の軽量ハイパーバイザーで OS・アプリの振る舞いをすばやく観察します。ファイルあたり平均 0.27秒(KBeT 試験基準)。分析の深さ 高 · 処理速度 高

* ZX CORE は自社の技術仕様書に基づきます。他社は各ベンダーの公開資料に基づくもので、詳細な実装はバージョン・ライセンスによって異なる場合があります。

ZX PLATFORM

流入からPCでの実行まで、
ひとつのエンジンが4段階で守ります

既知の脅威は先に除外し、未知の脅威だけをハイパーサンドボックスで判定します。
開く必要のある文書は無害化してお届けします。

メールMTA、スパム遮断 APIネットワークICAP、REST APIネットワーク間連携REST APIエンドポイントEDR、XDR
CORE TECHNOLOGY

3つの技術で、隠れた悪性の振る舞いまで引き出します

01AGENTLESS

軽量ハイパーバイザー分析

高速分析・エージェントレス

VM 内にエージェントを置かず、ハイパーバイザー層で振る舞いを観察します。

  • Windows · Office · HWP
  • ZX 軽量ハイパーバイザー
  • ハードウェア
02FORCED EXECUTION

脅威要素の強制実行

クリック誘導・ソーシャルエンジニアリング攻撃を検知

クリックを待つボタン・ハイパーリンク・ClickFix・マクロを強制実行し、隠れた振る舞いを引き出します。

  • 1 · 文書を開く
  • 2 · リンク・ClickFix を強制実行
  • 3 · 隠れた悪性の振る舞いを露出
03ADAPTIVE ENV

適応型分析環境

VM 検知・回避を遮断

実行のたびに環境を変えておとりを仕込み、VM を察知して隠れる手法を無力化します。

  • 環境 A → 環境 B → 環境 C
  • おとり文書を配置
  • VM 検知・回避を無力化
12件
特許登録・出願 14件・PCT 1件悪性マクロ仮想化分析・難読化スクリプト検知・CPU バースティング検知・メモリ予測検知・悪性 URL 検知
MITRE ATT&CK PROOF

ATT&CK Enterprise
14の戦術すべてを検知します

505種ATT&CK マッピング済み検知名検知アルゴリズム 576種のうち、テクニック ID が付与された検知
120個ATT&CK テクニックサブテクニックを含む・上位テクニック基準で 69個
14/14カバーする戦術ATT&CK Enterprise の全戦術

戦術別のマッピング済み検知名の数・セルの色が濃いほど検知が密

  • 偵察3
  • リソース開発6
  • 初期アクセス37
  • 実行239
  • 永続化45
  • 権限昇格43
  • 防御回避299
  • 認証情報アクセス7
  • 探索24
  • 水平移動11
  • 収集5
  • コマンド&コントロール65
  • 持ち出し6
  • 影響18

ひとつの検知名が複数のテクニック・戦術にマッピングされることがあるため、戦術別の合計は検知名の総数より大きくなります。分析エンジンの検知名を ATT&CK テクニックにマッピングして算出しました。

出典:ZX-CORE mitre-attack-id、2026.10.13 時点・戦術の割り当て:attack.mitre.org テクニックページ・ATT&CK Enterprise 14戦術体系

製品

ひとつのプラットフォームを、必要な場所に

統合分析サーバー・企業・機関ZX HUB

すべてのセキュリティ区間のファイルを、中央で 0.27秒で分析します

  • 分析フィルター + ハイパーサンドボックス + AI 危険度判定
  • ZX CDR:脅威要素だけを除去して文書を配送(オプション)
  • MTA・ICAP・REST API 連携、冗長化構成
  • Webコンソール:ダッシュボード・レポート・ポリシー
U100–U5000+オンプレミス・クラウド
詳しく見る →
PC エージェント・個人・企業ZX ONE Agent

ファイルが開かれる直前に判定し、ランサムウェアは遮断して元に戻します

  • 実行保留 → 高速分析 → 開くまたは遮断
  • ランサムウェアのリアルタイム検知・即時遮断
  • 保護されたローカルバックアップから自動復旧
  • 検疫・検査除外・監査ログ
個人版はカードで購入ZX HUB オプション
詳しく見る →
開発会社・OEM パートナーZX CORE SDK

自社の製品・サービスにハイパーサンドボックスを組み込めます

  • 評価用API:30日間無料の社内テスト
  • MITRE ATT&CK 120テクニックにマッピング
  • SDK:お客様の環境で動作するインストール型
  • 4コアサーバー、分析用ライセンス $0
30日評価APIOEM 契約
詳しく見る →
ZX HUB Webコンソール・ダッシュボード・レポート・ポリシー

WEB CONSOLE

分析から対応まで、ひとつの画面の流れで

脅威の状況・危険度の分布、判定根拠・MITRE ATT&CK、無害化履歴、ファイル種類別のポリシーをひとつのコンソールで確認できます。
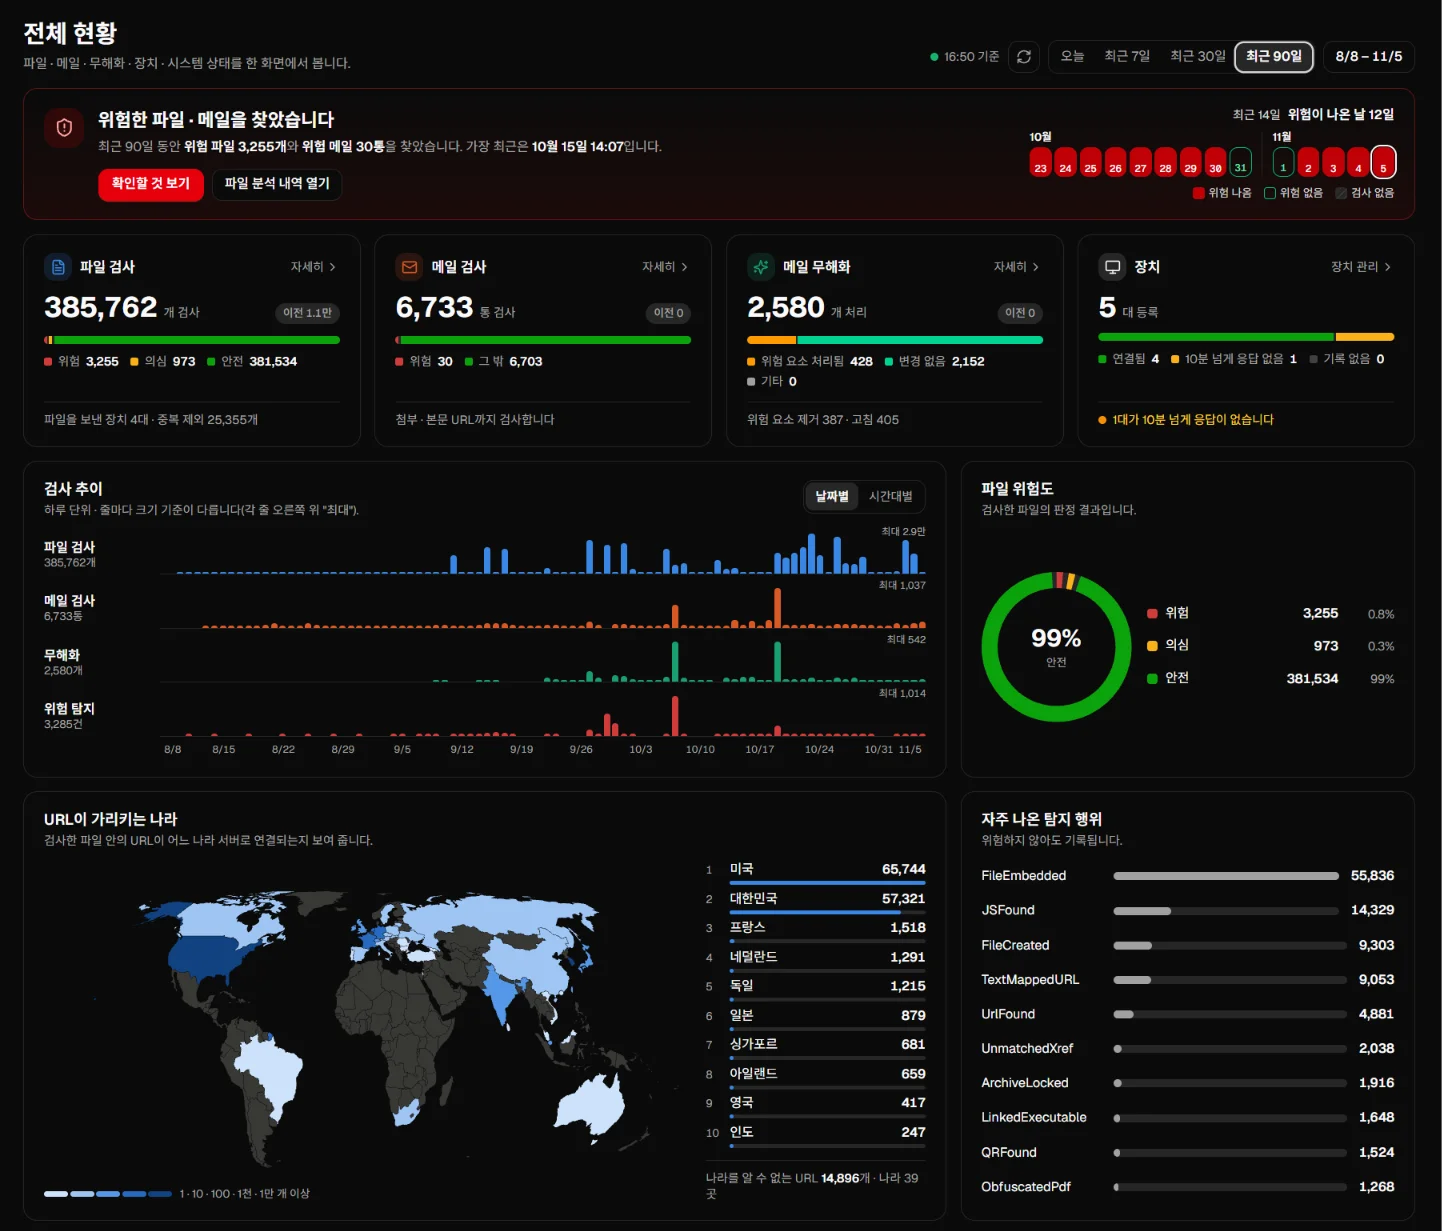
ZX HUB 全体状況ダッシュボード(ダーク画面)。危険ファイル・メールの通知、ファイル検査・メール検査・メール無害化・機器の状況、検査の推移、ファイルの危険度、URL の接続先の国の地図、よく検知された振る舞いを表示しています。
はじめる

同じエンジンを、必要な分だけ

ファイル1つのテストから組織全体への導入まで、すべて同じハイパーサンドボックスで判定します。

企業・公共中小企業から大企業・公共機関まで

ZX PLATFORM 導入

ご相談1千万ウォン台から
  • ZX PLATFORM U100 から U5000+ まで規模別の構成
  • MTA・ICAP・REST API で既存機器に接続
  • クラウドですぐに PoC

確かめて、判定する。
開く前に。

疑わしいファイルひとつで、今すぐお試しください。会員登録なしで無料です。

ISOLATED · ZX COREHYPER SANDBOX振る舞いで判定・0.27秒詳しく +