技術・HYPER SANDBOXファイルを実際に実行し
潜む振る舞いまで引き出します
独自の軽量ハイパーバイザーで文書・スクリプトを実行し、振る舞いで判定します。シグネチャのない新種の脅威も捉えます。
0.27秒ファイルあたりの分析時間KBeT V&V・他社平均60秒
2.6%ファイルあたりの CPU 使用率KBeT V&V 試験認証
100万件1日の処理量8コアサーバー1台基準・他社平均4万件
99%最新マルウェアの検知率MalwareBazaar 2022年以降の最新サンプル25万件
$0分析用ライセンス費用分析用 OS・Office 不要
4コア分析サーバーの最小仕様高性能サーバーなしで一般的なサーバーで
既存サンドボックスの限界
増え続ける AI の脅威を
既存のサンドボックスは適時に分析できません
速度ファイルあたり60秒以上メール・ファイルが集中するとボトルネックが生じ、一部しか検査できません。→ 0.27秒のハイパーサンドボックス
回避分析環境を識別VM 検知・ユーザー操作の要求・実行遅延で分析に気づき、身を隠します。→ エージェントレス・適応型環境
断片化バージョンを再現できない社内 PC ごとに異なる OS・アプリのバージョンを、仮想環境ですべて再現することはできません。→ 多様な OS/アプリのバージョンを観察
コストサーバー・ライセンスの負担OS・Office ライセンスと、約5GBのサンドボックス用高性能サーバーが必要です。→ ライセンス $0・4コアから
コア技術
回避型の脅威を見逃さない3つの技術
01 · 高速分析・エージェントレスサンドボックス分析技術
独自の軽量ハイパーバイザーで、複数バージョンの OS・アプリの振る舞いを高速に観察します。VM 内にエージェントがないため、サンドボックス検知・Sleep 回避に強いです。
02 · 脅威要素の強制実行潜在脅威検知技術
文書内のボタン・ハイパーリンク・マクロを強制実行し、クリックを待って潜む悪性の振る舞いまで引き出します。
検知事例・APT37「アルテミス」の HWP 文書に隠されたハイパーリンクを実行し、PowerShell の隠蔽された振る舞いを捉えました。2025 KISA 優秀情報保護技術に選定。
03 · VM 環境識別による回避の遮断適応型環境構成技術
実行のたびに分析環境を変え、おとりの Office・脆弱性トラップを配置します。環境に気づこうとする回避手法を防ぎます。
脆弱性トラップ触れた瞬間に正体を現すおとりを
分析環境のあちこちに仕掛けます
マルウェアが潜んでいても、攻撃するには必ず触れるポイントがあります。
そのすべてにトラップを置き、アクセスの瞬間を記録します。
脆弱性検知トラップ攻撃者が狙う OS・アプリの脆弱性を模したおとりです。悪性文書が触れるとマスが赤く変わり、判定根拠として残ります。不正メモリアクセストラップメモリにおとりのコードと読み取り専用のコールスタックを置き、不正アクセスをリアルタイムで捉えます。ファイルレス攻撃・正常プロセスへの偽装も明らかになります。
分析フロー既知の脅威は速く、
未知の脅威は深く
既知の脅威は事前フィルターで先に除外し、残ったファイルだけをハイパーサンドボックスで深く分析します。
AI が振る舞いを MITRE ATT&CK の手法にマッピングして危険度を算出し、report.json で SOAR・SIEM に渡します。
ファイル流入メール・ネットワーク間連携・エンドポイント 01 · KNOWN事前フィルター既知の脅威を先に除外し、未知の脅威に集中します。評判分析URL 分析シグネチャ(AV)YARA ルール
既知の脅威はここで先に除外 02 · UNKNOWNハイパーサンドボックス振る舞い分析- 振る舞いイベント実行ボタン・ハイパーリンク強制実行
- メモリ分析CALL STACK · HEAP · SEH
- 脅威モデルシミュレーターOS・アプリの脆弱性トラップ
- 回避攻撃の遮断サンドボックス回避手法を無力化
03 · VERDICTAI 危険度判定振る舞いを MITRE ATT&CK の手法にマッピングし、危険度を算出します。ファイル情報ハッシュ検知履歴詳細な振る舞い
セキュリティ監視連携report.json → SOAR・SIEM MITRE ATT&CK カバレッジ攻撃の全段階を
検知名でカバーします
ATT&CK にマッピングした検知名505種が、手法120個・Enterprise の全14戦術をカバーします。
戦術別では、防御回避(299)・実行(239)の検知名が最も多くなっています。
505種ATT&CK マッピング検知名
120個ATT&CK 手法
14/14Enterprise 全戦術
検知アルゴリズム576種のうち、手法 ID がある505種が基準です。手法120個はサブ手法を含みます(上位手法69個)。1つの検知名が複数の戦術にまたがる場合があるため、戦術別の合計はこれより大きくなります。ZX-CORE 2026.10.13 時点。
戦術別の検知名数防御回避299
実行239
コマンド&コントロール65
永続化45
権限昇格43
初期アクセス37
探索24
影響18
横展開11
認証情報アクセス7
リソース開発6
持ち出し6
収集5
偵察3
現場比較試験新種のマルウェアサンプル10種を、既存のアンチウイルス3種と比較しました
2026年2月に実際に流入した新種サンプル10種を、アンチウイルス3種と ZX に同時に投入しました。
アンチウイルスの検知は1種・0種・5種で、ZX は10種すべてを2秒以内(平均0.4秒)に判定しました。
| 新種マルウェアサンプル(2026.02 流入) | A社 | B社 | C社 | ZX |
|---|
| DHL Express_Awb….xls | 未検知 | 未検知 | 未検知 | 0.07秒 |
|---|
| Purchase order FXT….xls | 検知 | 未検知 | 未検知 | 0.09秒 |
|---|
| IMAGEN_209143.vbs | 未検知 | 未検知 | 未検知 | 1.97秒 |
|---|
| RFQDocuments.vbs | 未検知 | 未検知 | 検知 | 0.30秒 |
|---|
| ilie.rtf | 未検知 | 未検知 | 未検知 | 0.55秒 |
|---|
| WellsFargo_Estatement….lnk | 未検知 | 未検知 | 検知 | 0.03秒 |
|---|
| result.hta | 未検知 | 未検知 | 検知 | 0.17秒 |
|---|
| Order_354545….docx | 未検知 | 未検知 | 検知 | 0.34秒 |
|---|
| Installer_4017.bat | 未検知 | 未検知 | 未検知 | 0.36秒 |
|---|
| HSWMP.bat | 未検知 | 未検知 | 検知 | 0.11秒 |
|---|
| 検知数 | 1 / 10 | 0 / 10 | 5 / 10 | 10 / 10 |
|---|
公的試験と特許
TTA GS認証1等級、KBeT 試験(ファイル分析0.27秒・CPU 2.6%)の数値を、試験成績書からそのまま掲載しています。
2025 KISA 優秀情報保護技術に選定され、特許は登録12件・出願14件・PCT 1件です。
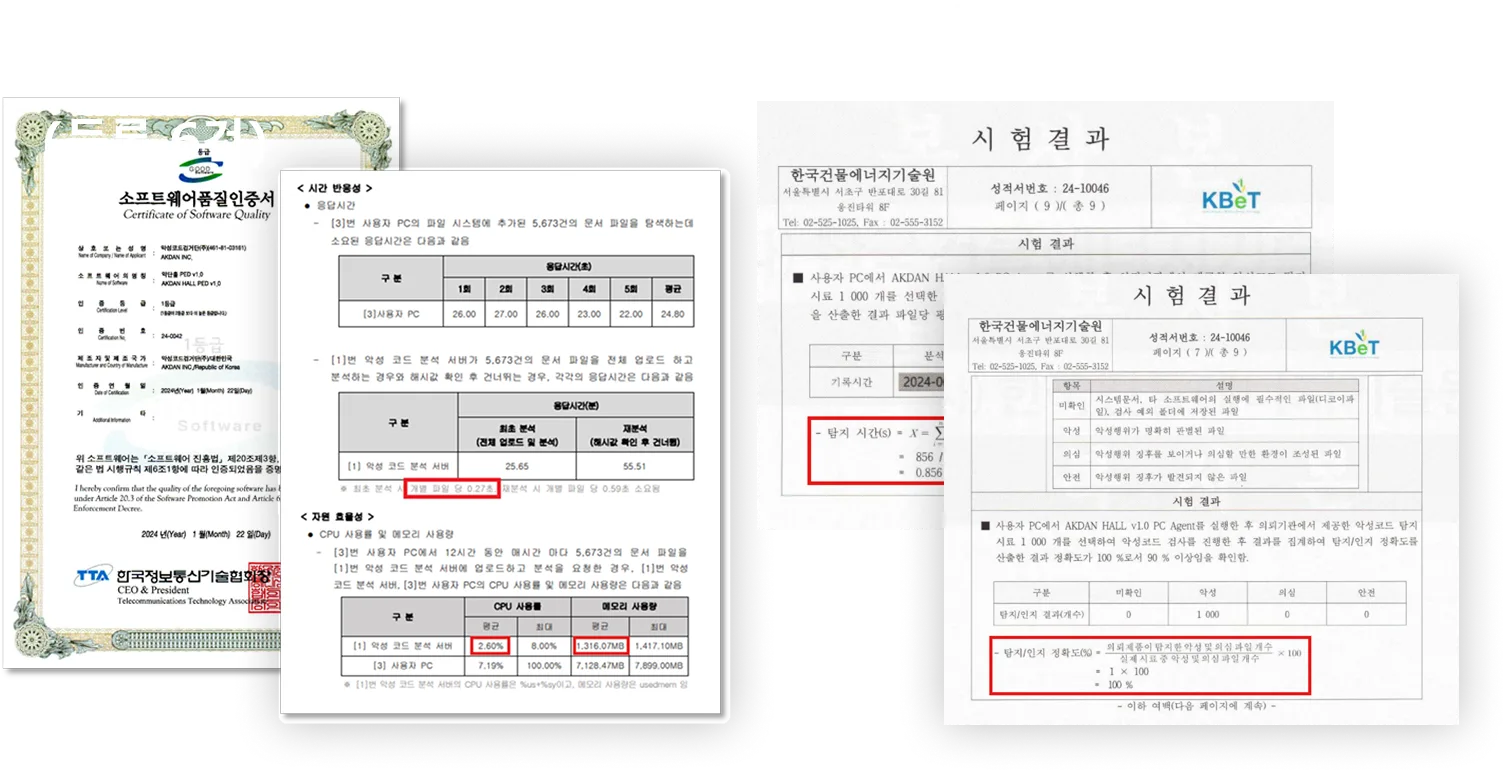 数値は公的試験の成績書から掲載していますKBeT 試験:ファイル分析0.27秒・CPU 使用率平均2.6%・検知精度100%。TTA GS認証1等級。
TTAGS認証1等級検知精度テスト100%
KBeTV&V 試験認証検知時間0.27秒・CPU 2.6%
KISA2025 優秀情報保護技術軽量ハイパーバイザーベースの未確認マルウェア検知
特許登録12件悪性マクロの仮想化分析、難読化スクリプト検知、CPU バースティング検知、メモリ予測検知、悪性 URL 検知など・出願14件・PCT 1件