この記事は韓国語でのみ提供しています。
의심 파일, 이제 Jotti에서도 ZX Core가 봅니다
글로벌 멀티엔진 검사 서비스 Jotti에 악성코드검거단의 샌드박스 분석엔진 ZX Core가 14번째 검사 엔진으로 합류했습니다.
ZX Core는 Jotti 검사 엔진 목록의 14번째 줄에 이름을 올렸습니다.
모르는 사람에게서 '견적서.docx'가 첨부된 메일을 받았다고 해볼게요. 열어볼까, 말까. 이럴 때 쓸 수 있는 방법 중 하나가 파일을 온라인 멀티엔진 검사 서비스에 올려 여러 백신의 의견을 한 번에 들어보는 겁니다.
그런 서비스 가운데 가장 오래된 곳 중 하나인 Jotti's malware scan에, 11월 17일 저희 악성코드검거단의 샌드박스 분석엔진 ZX Core가 14번째 검사 엔진으로 합류했습니다. 오늘은 이 소식을 조금 편하게 풀어보려고 해요.
Jotti가 뭐예요?
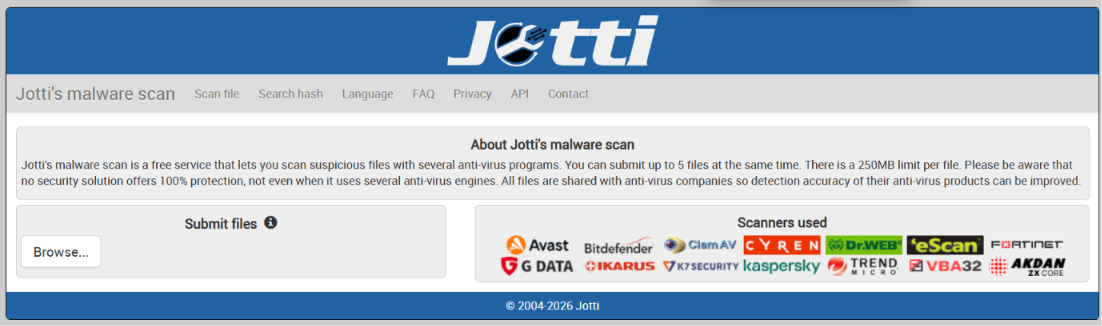
Jotti's malware scan은 파일 하나를 여러 백신 엔진에 동시에 보여주고, 엔진별 판정을 모아 보여주는 무료 웹 서비스예요. 2002년부터 운영돼 온, 이 분야에서 가장 오래된 서비스 중 하나입니다.
쓰는 법도 간단해요. 설치도, 회원가입도 필요 없습니다. 한 번에 파일 5개까지, 파일당 250MB까지 올릴 수 있고, 검사가 끝나면 엔진별 결과와 함께 파일 해시(MD5·SHA1), 결과를 다시 볼 수 있는 링크가 나옵니다. 백신 13개 사이, 샌드박스 하나
Jotti의 검사 엔진 목록에는 Avast, BitDefender, Kaspersky, Trend Micro처럼 익숙한 이름이 13개 있습니다. 그리고 그 아래 14번째 줄에 'ZXCore – AKDAN Hyper Sandbox'가 있어요.
이 목록에서 이름에 '샌드박스'를 단 엔진은 ZX Core 하나뿐입니다. 전통적인 백신 엔진이 주로 알려진 악성코드의 특징과 파일을 대조해 판단한다면, 샌드박스는 파일을 격리된 환경에서 열어보고 어떤 행동을 하는지 보고 판단합니다. 같은 파일을 두고 성격이 다른 두 가지 판단을 한 화면에서 비교할 수 있게 된 셈이죠.
저희에게도 의미가 큽니다. 자사 자료가 아니라 누구나 쓰는 공개 서비스에서, 글로벌 엔진과 나란히 ZX Core의 판정을 보여드릴 수 있게 됐으니까요. 물론 그만큼 틀린 판정도 그대로 드러나니, 더 꼼꼼히 챙기겠습니다.
직접 해보기 ZX Core의 판정은 세 단계면 확인할 수 있어요. 1. virusscan.jotti.org에 접속합니다. 2. 확인하고 싶은 파일을 올립니다. 한 번에 5개, 파일당 250MB까지 됩니다. 3. 검사가 끝나면 엔진별 결과에서 'ZXCore' 줄을 찾아 판정을 확인합니다. 한 가지만 기억해 주세요. Jotti는 올라온 파일을 탐지력 향상을 위해 백신사와 공유한다고 안내하고 있어요. 회사 기밀 문서나 개인정보가 담긴 파일은 올리지 않는 게 좋습니다.
마치며 글로벌 백신 엔진들과 같은 목록에 이름을 올린 건 저희에게 작지 않은 이정표입니다. 앞으로 Jotti에서 ZXCore 결과를 보시게 되면, 그 뒤에 저희 팀이 있다는 걸 떠올려 주세요. 가입 없이 의심 파일 하나로 저희 기술을 직접 확인해 보고 싶다면, 홈페이지의 무료 파일 분석도 이용해 보세요.
참고 • Jotti's malware scan — 검사 엔진 목록, 제출 한도, 파일 공유 안내 • ScamSandbox – Jotti Malware Scan 사용법 — 2002년 운영 시작