韓国全体のセキュリティ水準を高めます!
こんにちは、AKDAN団長です。
今年3月に法人を設立した新しいセキュリティ企業です。
日々進化するサイバー攻撃に備え、セキュリティ人材に機会を与え、専門家を育成することが重要な時代です。
それに応え、全国民を対象としたセキュリティプラットフォームを構築し、迫り来る脅威に対応する分析エンジンを開発しました。
八万大蔵経は、高麗時代に外敵の侵略に備え、八万四千の法門に願いを込めた、韓国の国宝の一つです。
先人の志を受け継ぐため、当社のマルウェア分析エンジンを八万大蔵経(TRIPITAKA)と名付けました。
さまざまな分野のセキュリティ専門家が志を一つにし、どのようなサイバー脅威も防ぎきる強固な防護壁になりたいと考えています。
団長である私は、AhnLabとSecuLetterを経て10年余りセキュリティ業界に身を置き、マルウェア分析エンジンを研究してきました。
次第に高度化・複雑化するマルウェアを確実に捕らえる方法はないかと模索する中で、フォワードエンジニアリングベースの検知手法を考案し、マクロやVBSスクリプトを対象に商用化に成功しました。
フォワードエンジニアリングの特徴は、マルウェアを実行する前にCPUとメモリの状態を動画のようにシミュレーションし、悪性の挙動を検知できることです。
従来のようにサンドボックス上で実行するわけではないため、分析速度が格段に速くなります。約3,800件のサンプルの平均診断速度はわずか0.3秒です。
分析対象は現在MS Officeの文書ファイルが中心で、今後はHWPやPDF、実行ファイルへと段階的に領域を広げていく予定です。
各分野に専門性を持つ人材とともに歩むことで、分析対象と技術は次第に広く、深くなっていくでしょう。
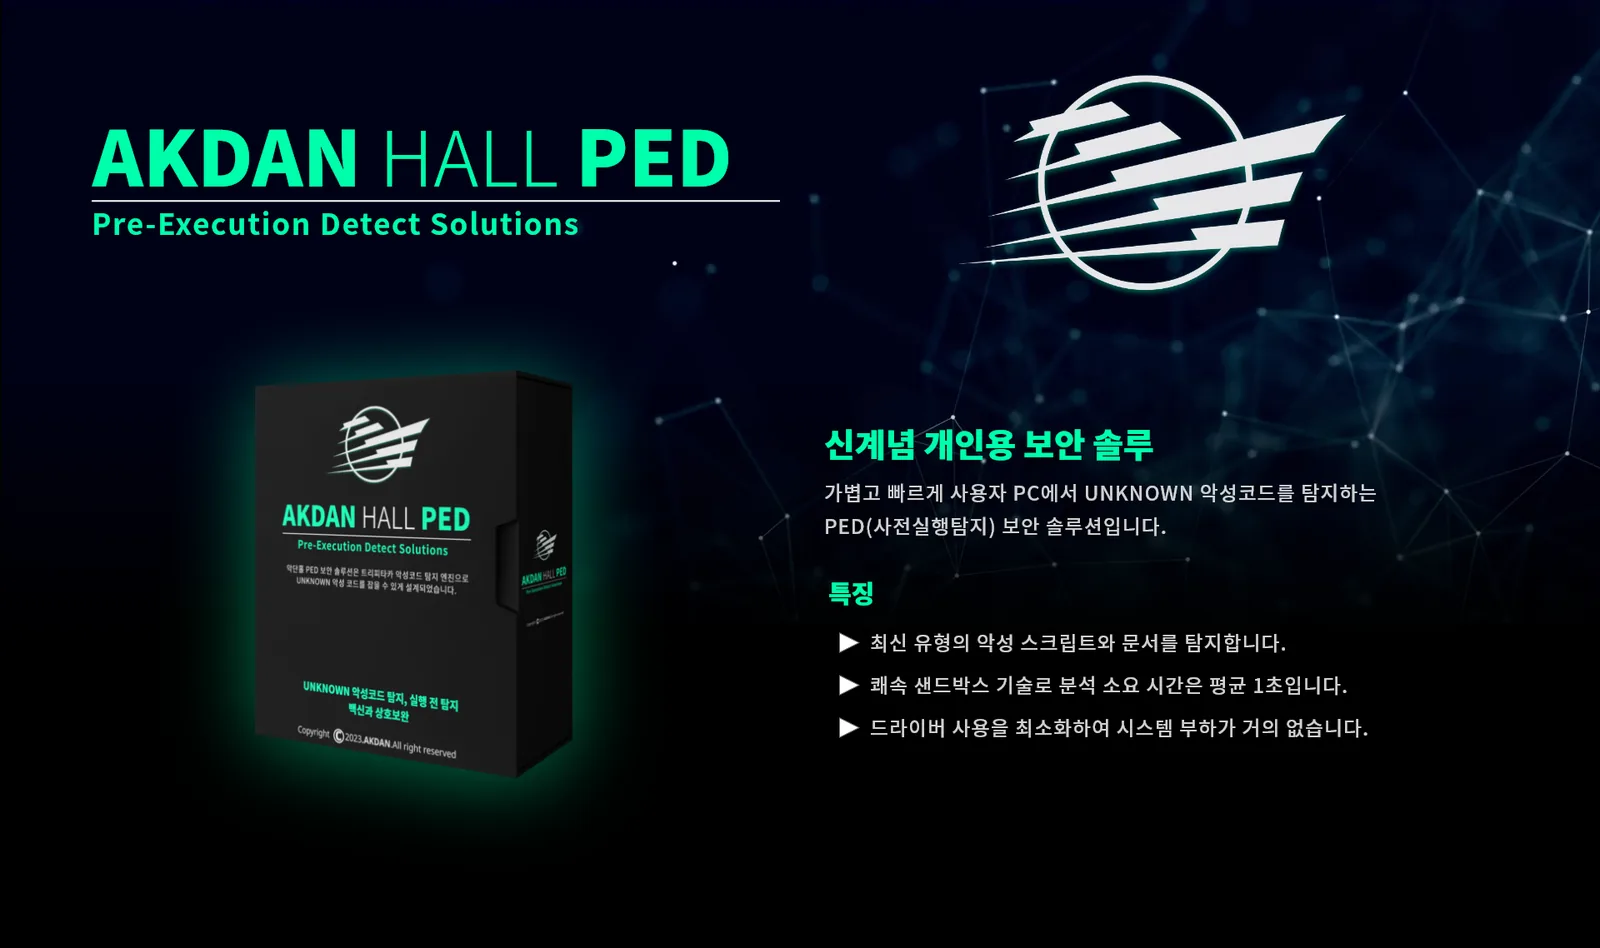
このエンジンをもとに、今年9月、これまでになかった個人向けUNKNOWNマルウェア分析ソリューションを発表する予定です。
これまで数千万ウォン台の高価な機器として官公庁や大企業にのみ納品されていたこの技術を、韓国全体のセキュリティ水準を高めるという創業理念に沿って、一人ひとりに届けていきます。
軽量化された事前実行検知(PED)技術は、これまで使用してきたウイルス対策ソフトと相互に補完し合い、皆さまのPCを安全に守ります。
これから成長していくAKDANへの応援をよろしくお願いいたします。
サイバー世界における皆さまの明るい未来を守っていきます。