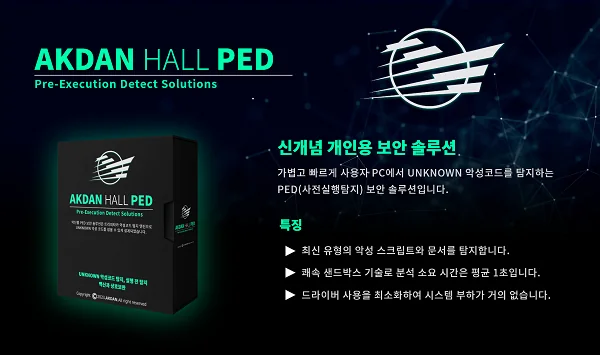
AKDANは、今年末に未知(UNKNOWN)のマルウェア検知ソリューション「アクダンホール」をリリースすると発表した。
一般的にウイルス対策ソフトは、シグネチャによって既知の悪性ファイルを検知できる。未知の悪性ファイルはウイルス対策ソフトに登録されるまでに1日以上かかり、感染の大半はこの期間に発生する。しかし、アクダンホールをウイルス対策ソフトと併用すれば、PCのセキュリティを一段と高めることができる。
従来の未知のマルウェア検知技術は、サンドボックス内で実際に実行して分析するもので、30秒以上の時間がかかり、高いCPUリソースが必要とされる。また、マルウェアが動作する厳しい条件(脆弱性を含むバージョンのプログラムがインストールされているか否か)を満たさなければ分析できないという限界があった。その結果、統一された業務環境に限定され、価格も高額(約1億ウォン台)であるため、官公庁や企業向けに販売されてきた。
一方、AKDANの検知技術は、自社開発のエミュレーターによってファイルの挙動や攻撃手法を高速かつ軽量に抽出する。システムを一から作り上げて構成するという意味で、フォワードエンジニアリングとも呼ばれる。
所要時間も1秒未満で、必要なリソースも少ない。そのため、クラウド時代にふさわしい次世代の分析技術として評価されている。また、さまざまなバージョンの脆弱性を備えているため、ほとんどの脆弱性攻撃を検知できる。その結果、正検知率が高まる。
セキュリティ分野の中でもマルウェアは日々進化している。文書を利用した脆弱性攻撃も今や過去の話である。現在は難読化されたスクリプトやリモートダウンローダー技術まで組み合わされている。こうなると、既存のセキュリティソリューションが対応できる水準を超えてしまう。
AKDAN創業者のチョン・サンヒョン代表は、AhnLabとSecuLetterを経て十数年にわたり高度標的型脅威(APT)対策ソリューションを研究してきた。それ以前には、ゲームや映像処理などさまざまな情報通信業界で開発力を培ってきたベテラン開発者でもある。現在はKITRIの次世代セキュリティリーダー育成プログラムのメンターとして活動し、後進の育成にも力を注いでいる。同期間に技術分野の書籍3冊も執筆している。
AKDANのチョン・サンヒョン代表は、「既存の技術であるリバースエンジニアリングや振る舞いベースの検知には限界がある。フォワードエンジニアリングはあらゆる攻撃を検知できる新しい方式だが、高い開発水準が求められる。開発者出身のセキュリティ専門家だからこそできることだと考えた」と述べた。
出典: Datanet